Kurumsal bakım anlaşmasıyla ofisinizin cihazlarını, kullanıcılarını ve kritik sistemlerini ortak bir destek planında topluyoruz. Envanteri, düzenli kontrolleri, talep takibini ve müdahale kapsamını birlikte belirliyor; teknik ihtiyaçlarınızı kayıtlı ve takip edilebilir bir süreçle yönetiyoruz.
İhtiyacınızı seçin. Ayrıntıları birlikte netleştirelim.
Her hizmetin neyi kapsadığını, kimler için uygun olduğunu ve teslimde neler bulunduğunu kendi sayfasında inceleyebilirsiniz.
25 hizmet
Bu aramayla eşleşen bir hizmet bulunamadı. Farklı bir kelime deneyin veya aramayı temizleyin.
01 / IT Hizmetleri
Ofis, Telefon Sistemleri ve Teknik Destek
Kurumsal bakım anlaşmasını ofisinizin kullanıcılarına, cihazlarına ve iş akışına göre planlarız. Düzenli kontrolleri ve destek taleplerini takip eder; cihaz, telefon, kamera ve yeni ofis kurulumlarını aynı teknik yapı içinde ele alırız.
Kurumsal Bakım Anlaşması
01.01↗
Kurumsal Bakım Anlaşması
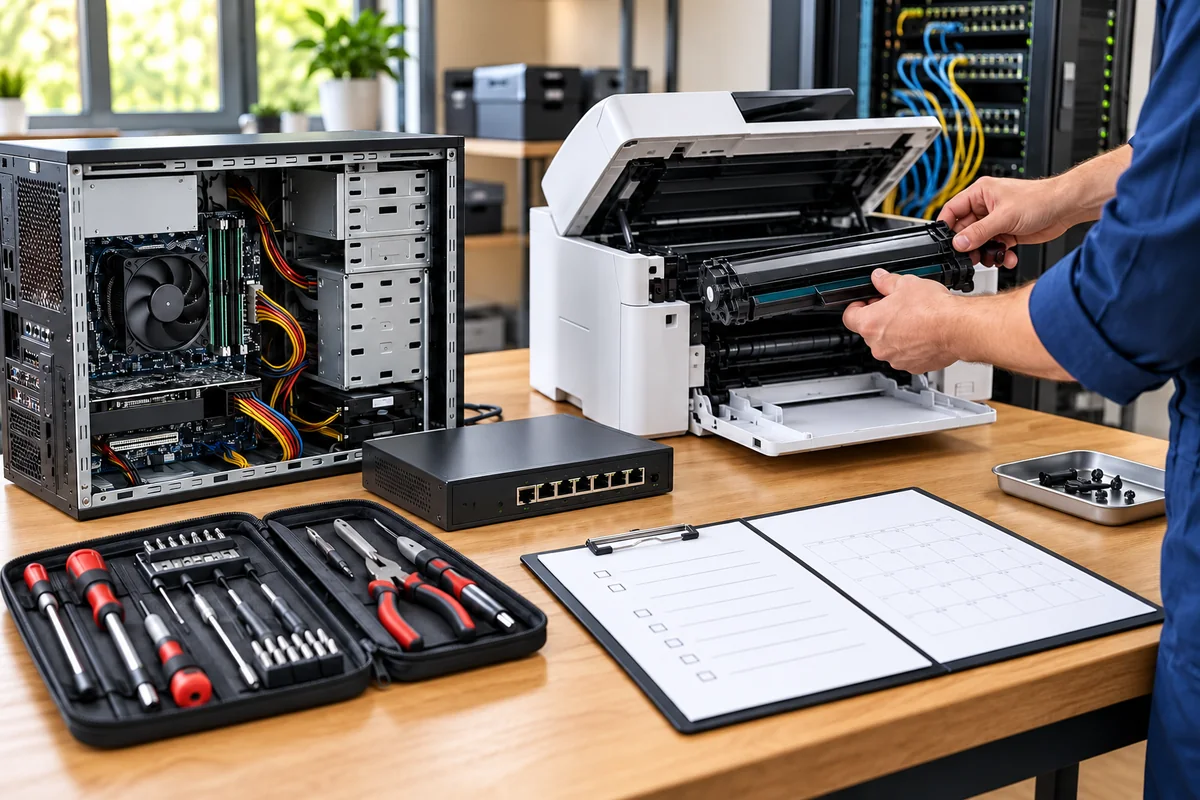
Kurumsal bakım anlaşmasıyla bilgisayar, sunucu, ağ cihazı ve yazıcılarınızı ortak envanter ve düzenli bakım planı altında toplarız. Periyodik koruyucu bakımı, uzaktan desteği ve gerektiğinde yerinde müdahaleyi iş önceliklerinize göre düzenleriz. Güncellemeler, güvenlik ayarları, yedek sonuçları ve sistem sağlığı kapsam içinde kontrol edilir; talepler öncelik, sorumlu ve yapılan işlem bilgisiyle takip edilir. Destek saatleri, müdahale koşulları, SLA ve kapsam dışı işler yazılı anlaşmada netleşir; çalışmalar dönem raporuyla görünür tutulur.
Kapsamdan öne çıkanlar
Bilgisayar, sunucu, ağ cihazı ve yazıcı envanteri ile periyodik koruyucu bakım
Uzaktan ve yerinde destek, talep önceliği, kayıt ve yazılı SLA kapsamı
Güncelleme, güvenlik, yedek kontrolü ve dönemsel bakım raporu
İşletmenizin gelen ve giden çağrı düzenine uygun bulut santral veya ofis içi IP telefon sistemi kurarız. Hatları, dahili numaraları, VoIP cihazlarını ve uygun mobil istemcileri birlikte planlar; IVR karşılama menüsü, mesai saatleri, kuyruk ve yönlendirme kurallarını ekiplerinizin görevlerine göre yapılandırırız. İhtiyaca göre çağrı raporu, kayıt seçenekleri ve CRM ya da ERP bağlantısını ayrıca kapsamlandırır; operatör ve ağ entegrasyonunu test aramalarıyla kontrol ederiz.
Kapsamdan öne çıkanlar
Bulut veya IP santral, hat, dahili, telefon ve mobil istemci kurulumu
IVR, mesai, çağrı kuyruğu, arama yetkisi ve yönlendirme
Çağrı raporu, kayıt seçenekleri ve kapsama uygun CRM/ERP entegrasyonu
Ofis, mağaza, depo veya çalışma alanınız için IP ya da mevcut yapıya uygun analog kamera sistemini keşif üzerinden planlarız. Kamera konumlarını, görüş alanını, NVR veya DVR kayıt cihazını, disk kapasitesini ve PoE dahil ağ altyapısını birlikte değerlendiririz. Kayıt süresi, görüntü kalitesi ve yetkili uzaktan izlemeyi işletme ihtiyacınıza göre yapılandırır; canlı görüntü, örnek kayıt ve erişim testlerini tamamlarız. Bakım ve periyodik kontrol adımlarını kullanıcılara aktarırız.
Kapsamdan öne çıkanlar
Keşif, IP/analog kamera seçimi ve görüş alanı planı
NVR/DVR, disk, PoE ve ağ bağlantılarının kurulumu
Kayıt saklama, yetkili izleme, örnek kayıt ve bakım kontrolleri
Yeni ofisinizin veya şubenizin bilgisayar, yazıcı, ağ, sunucu, depolama, telefon ve kamera ihtiyaçlarını aynı keşif ve proje takviminde birleştiririz. Kablolamayı, kabinet ve bağlantı noktalarını, cihaz teminini, hesapları ve gerekli uygulamaları birlikte planlarız. Mevcut ofisten geçiş varsa bağımlılıkları ve iş başlangıç sırasını belirler; donanım kurulumu, güvenlik ayarları ve kullanıcı kontrollerini koordine ederiz. Açılışı cihaz envanteri, altyapı şeması ve kabul kayıtlarıyla tamamlarız.
Kapsamdan öne çıkanlar
Keşif, kablolama, kabinet, ağ ve teknik altyapı tasarımı
Bilgisayar, yazıcı, sunucu, depolama, telefon ve kamera temin/kurulumu
Kullanıcı hesapları, uygulamalar, güvenlik ve açılış kabul kontrolleri
Teknoloji kararlarınızı yalnızca yeni ürünler üzerinden değil, iş hedefleriniz ve mevcut altyapınız üzerinden ele alıyoruz. Cihazları, uygulamaları, lisansları, destek düzenini ve temel riskleri inceleyerek mevcut durumu görünür hale getiriyoruz. Büyüme, yeni şube, uzaktan çalışma veya sistem yenileme gibi hedefler için alternatifleri karşılaştırıyoruz. Kurulum bedelinin yanında lisans, bakım, geçiş ve işletim ihtiyaçlarını da değerlendiriyoruz. Öncelikleri, bağımlılıkları ve karar noktalarını içeren aşamalı bir yol haritası hazırlıyoruz. Böylece hangi yatırımın neden öne alındığını ve sonraki adımın ne olduğunu birlikte değerlendirebilirsiniz.
Kapsamdan öne çıkanlar
Cihaz, uygulama, lisans ve destek envanteri; iş hedefleri ve risk değerlendirmesi
Teknik alternatiflerin, geçiş etkilerinin ve toplam sahip olma maliyeti kalemlerinin karşılaştırılması
Yatırım öncelikleri, bağımlılıklar, sorumlular ve aşamalı teknoloji yol haritası
İşletmeniz için donanım ve yedek parça seçimlerini kullanım amacı, uyumluluk ve mevcut altyapıyla birlikte değerlendiriyoruz. Masaüstü ve dizüstü bilgisayarlar, iş istasyonları, sunucular, yazıcılar, çevre birimleri, ağ ve kamera cihazları ile depolama ürünlerini kapsamlandırıyoruz. RAM, SSD, HDD ve diğer parçalar için model, kapasite ve bağlantı uyumunu kontrol ediyoruz. Seçenekleri ve stok durumunu teklif aşamasında netleştiriyor, ürünlerin seri numarası ve garanti kayıtlarını düzenliyoruz. Kararlaştırılan kurulum, veri aktarımı ve onarım takibini de teslim planına ekliyoruz. Böylece satın alma ile cihazın kullanıma hazır hale gelmesi aynı süreçte takip ediliyor.
Kapsamdan öne çıkanlar
Bilgisayar, dizüstü, iş istasyonu, sunucu, yazıcı, çevre birimi, ağ, kamera ve depolama ürünü seçimi
RAM, SSD, HDD ve diğer yedek parçalarda model, kapasite ve bağlantı uyumluluğu kontrolü
Ürün ve seri numarası kaydı, garanti bilgileri, kapsamına göre kurulum ve onarım takibi
Uygulamalarınızın çalışacağı sunucuları, bulut kaynaklarını ve alan adı bağlantılarını aynı kurulum planında ele alırız. Kapasite, hesap sahipliği, izleme ve bakım ihtiyaçlarını baştan belirleriz.
VPS / VDS Sunucu Kurulumu
02.01↗
VPS / VDS Sunucu Kurulumu
Web siteniz, iş uygulamanız veya veritabanınız için işlemci, bellek, disk ve trafik ihtiyacına uygun VPS ya da VDS ortamını planlarız. Seçilen IaaS sağlayıcısında işletim sistemini ve gerekli servisleri kurar; yönetici erişimini, güvenlik duvarını ve yedekleme düzenini yapılandırırız. Devreye almadan önce servis başlangıcını, kaynak kullanımını, uzak bağlantıyı ve örnek geri yüklemeyi kontrol eder; kaynak artırımı gerektiğinde izlenecek yolu belgelendiririz.
Kapsamdan öne çıkanlar
İş yüküne göre vCPU, RAM, disk ve trafik boyutlandırması
İşletim sistemi, uygulama servisleri ve sınırlandırılmış yönetici erişimi
Yedekleme, kaynak izleme ve devreye alma kontrolleri
Uygulamalarınızı, dosyalarınızı ve sunucularınızı genel, özel veya hibrit bulut yapısında nasıl çalıştıracağınızı iş ihtiyaçlarınıza göre planlarız. Birden fazla sağlayıcının kullanıldığı ortamlarda hesapları ve bağlantıları birlikte değerlendiririz. Veri geçişini, kimlik ve erişim yetkilerini, ağ güvenliğini, yedeklemeyi ve izlemeyi ortak planda kurar; kaynak kullanımını ve maliyet kalemlerini takip edebileceğiniz bir düzen oluştururuz. Geçiş sırası ile geri dönüş koşullarını uygulama bağımlılıklarına göre belirleriz.
Kapsamdan öne çıkanlar
Genel, özel, hibrit ve çoklu bulut ihtiyaç değerlendirmesi
Uygulama ve veri geçişi, kimlik, ağ ve yedekleme planı
Kaynak kapasitesi, kullanım görünürlüğü ve maliyet takibi
Sunucularınızın işlemci, bellek, disk ve kritik servis durumlarını belirlenen kapsamda izler; periyodik sağlık kontrollerini bakım takvimiyle birlikte yürütürüz. Güncelleme ihtiyaçlarını, yedeklerin sonucunu, kapasite eğilimlerini ve tekrarlayan olayları değerlendiririz. Uyarının hangi kanala ulaşacağını, önceliğin nasıl belirleneceğini ve destek saatleri içindeki müdahale akışını yazılı hale getirir; yapılan işlemleri ve bekleyen iyileştirmeleri dönem raporunda sunarız. Bakım zamanı uygulama sahipleriyle koordine edilir.
Kapsamdan öne çıkanlar
Kaynak, disk, kritik servis ve kapasite eğilimi izleme
Planlı güncelleme, sistem sağlığı ve yedek sonucu kontrolleri
Kapsamlandırılmış uyarı, olay kaydı ve dönemsel bakım raporu
Alan adınızın web sitesi, e-posta ve alt alanlara ait DNS kayıtlarını hizmet sağlayıcılarınızla birlikte değerlendirerek yönetiriz. A, AAAA, CNAME, MX ve TXT kayıtlarını belgeler; alan adı sahipliğini, hesap erişimlerini ve yenileme sorumluluğunu netleştiririz. Hosting veya posta geçişinde mevcut kayıtların yedeğini, TTL değerlerini, değişiklik sırasını ve geri dönüş adımlarını planlarız. Güncelleme sonrasında yetkili DNS sunucularını, kayıt yayılımını ve ilgili hizmetlerin bağlantısını kontrol ederiz.
Kapsamdan öne çıkanlar
Web, posta, alt alan ve doğrulama kayıtlarının envanteri
Hosting ve e-posta geçişlerinde TTL, değişiklik ve geri dönüş planı
Alan adı sahipliği, yetkili erişim ve DNS yayılım kontrolü
Sunucu kaynaklarınızı ve çalışan masaüstlerini, iş yükünüze uygun bir sanal altyapıda bir araya getiriyoruz. Mevcut uygulamaları, kullanıcı sayısını, işlemci ve bellek ihtiyacını değerlendirerek hipervizör, depolama ve ağ yapısını planlıyoruz. Sanal makinelerin kurulumu, kullanıcı profilleri, uygulama erişimi ve lisans gereksinimlerini birlikte ele alıyoruz. VDI ile çalışanların onaylı cihazlardan merkezi masaüstlerine erişmesi için yetkilendirme ve bağlantı koşullarını düzenliyoruz. Geçişi pilot kullanıcılarla kontrol ediyor; yedekleme, geri dönüş ve yönetim adımlarını teknik ekibin kullanabileceği açıklıkta belgeliyoruz. Kapasite ve lisans seçimleri teklif aşamasında netleştirilir.
Kapsamdan öne çıkanlar
Hipervizör, sanal işlemci ve bellek, disk havuzu, sanal ağ ve kapasite planlaması
VDI masaüstü havuzları, kullanıcı profilleri, erişim yetkileri ve uygulama dağıtımı
Uygulama ve erişim lisanslarının değerlendirilmesi, yedekleme ve pilot geri yükleme kontrolü
Kullanıcı hesabı, ofis ağı, sunucu ve yedekleme aynı işin parçalarıdır. Teknik ihtiyaçları ortak bir envanter ve çalışma planında birleştiriyor; kurulan sistemin nasıl yönetileceğini de teslim ediyoruz.
Güçlü teknik temel
Sistemler birlikte çalışır
Güçlü teknik temel↗
03 / IT Hizmetleri
Ağ, Siber Güvenlik ve Erişim
İnternet bağlantısı, ofis içi ağ, güvenlik duvarı ve uzaktan erişim birbirini etkiler. Cihazları, kullanıcı rollerini ve erişim kurallarını ortak bir ağ planında düzenleriz.
Ağ ve Siber Güvenlik Çözümleri
03.01↗
Ağ ve Siber Güvenlik Çözümleri
Ofis ve şubelerinizin LAN, WAN ve Wi-Fi altyapısını kullanıcı sayısı, uygulama trafiği ve mekân koşullarına göre planlarız. Switch, erişim noktası, misafir ağı, VLAN, QoS ve güvenlik bileşenlerini ortak ağ şemasında düzenleriz. Yedekli bağlantı ve bant genişliği ihtiyaçlarını değerlendirir; Metro Ethernet, MPLS, SD-WAN veya noktadan noktaya bağlantı seçeneklerinin seçiminde ve operatör hizmetinin mevcut ağa entegrasyonunda teknik çalışma yürütürüz. Yapılandırmayı bağlantı ve trafik kontrolleriyle doğrularız.
Kapsamdan öne çıkanlar
LAN, WAN, Wi-Fi, VLAN ve misafir ağı tasarımı
QoS, trafik görünürlüğü, kapasite ve yedekli bağlantı planı
Operatör bağlantısı seçimi, SD-WAN ve güvenlik bileşenlerinin entegrasyonu
Şirket ağınıza hangi kullanıcı, cihaz ve uygulamanın erişebileceğini görev ve ihtiyaç bazında düzenleriz. Firewall kurallarını, ağ segmentlerini, uygulama filtrelerini ve uzaktan erişim sınırlarını birlikte ele alır; mevcut altyapıya uygun IDS/IPS ve ağ erişim kontrolü entegrasyonlarını kapsamlandırırız. Merkezi kural yönetimini, kayıtları ve yapılandırma yedeklerini düzenler; izin verilen iş akışlarını ve engellenmesi gereken bağlantıları örnek testlerle kontrol ederiz. Değişikliklerin gerekçesi ve sorumlusu kayıt altında tutulur.
Kapsamdan öne çıkanlar
Firewall, ağ segmentasyonu ve uygulama bazlı erişim kuralları
Uygun altyapıda IDS/IPS ve NAC entegrasyonu değerlendirmesi
Merkezi kural envanteri, olay kayıtları ve yapılandırma yedeği
Uzaktan çalışanların ve farklı şubelerin şirket kaynaklarına bağlanması için kullanıcı veya lokasyon bazlı VPN yapısı kurarız. Erişilecek uygulamaları ve ağları belirler; kimlik doğrulamayı, uygun sistemlerde çok faktörlü doğrulamayı ve cihaz ayarlarını birlikte yapılandırırız. Kullanıcıları görevleri için gereken kaynaklarla sınırlar; şubeler arası yönlendirmeyi, bağlantı kopması davranışını ve yetki kaldırma adımlarını test ederiz. Kurulumu erişim listesi ve anlaşılır kullanıcı yönergesiyle tamamlarız.
Kapsamdan öne çıkanlar
Kullanıcı VPN'i ve şubeler arası tünel tasarımı
Kimlik doğrulama, cihaz kurulumu ve kaynak bazlı izinler
Bağlantı, yönlendirme, oturum ve yetki kaldırma testleri
Ofis, mağaza, depo ve şubelerinizin ağ bağlantılarını, cihaz konumları ve kullanım ihtiyacına göre düzenli bir kablolama altyapısıyla kuruyoruz. Mevcut hatları inceleyerek Cat5e, Cat6, Cat7 veya fiber seçimini mesafe, bant genişliği ve ortam koşullarıyla birlikte değerlendiriyoruz. Veri noktalarının yerleşimi, kablo güzergâhı, sonlandırmalar, patch panel ve rack düzeni aynı planda ele alınıyor. PoE ile çalışan telefon, kamera ve erişim noktalarının güç ihtiyacı da hesaba katılıyor. Hatlar etiketleniyor, kararlaştırılan testlerle kontrol ediliyor ve bağlantı planı teknik ekibin kullanabileceği biçimde teslim ediliyor.
Kapsamdan öne çıkanlar
Cat5e, Cat6, Cat7 ve fiber hat seçimi, veri noktaları ve kablo güzergâhı planı
Bakır ve fiber sonlandırma, patch panel, rack düzeni ve iki uçta hat etiketleme
PoE güç ihtiyacının değerlendirilmesi, bağlantı kontrolleri ve kapsamda belirlenen hat testleri
Sunucu, ağ ve depolama cihazlarınızı erişilebilir ve yönetilebilir bir sistem odası düzeninde topluyoruz. Cihaz envanteri, rack yerleşimi, kablo yönetimi ve büyüme ihtiyacını birlikte planlıyoruz. Enerji kapasitesi, UPS, soğutma ve fiziksel erişim gereksinimlerini belirleyerek ilgili uzmanlarla yürütülecek işleri koordine ediyoruz. Çalışan bir alan yenileniyorsa geçiş sırası ve bakım penceresi önceden kararlaştırılıyor. Cihaz, bağlantı ve izleme kayıtlarını tamamlayarak odanın günlük işletimini kolaylaştırıyoruz. Elektrik, iklimlendirme ve diğer uzman uygulamalarının sorumluları ile teslim kapsamı teklif aşamasında açıkça tanımlanır.
Kapsamdan öne çıkanlar
Cihaz envanteri, rack yerleşimi, kablo yönetimi ve bağlantı etiketleme
Enerji, UPS ve soğutma ihtiyacının planlanması; gerekli uzman uygulamalarının koordinasyonu
Fiziksel erişim, ortam izleme ihtiyaçları, geçiş sırası ve işletim dokümantasyonu
Çalışan bilgisayarları ve kapsamda belirlenen sunucular için merkezi olarak yönetilebilir bir güvenlik yapısı kuruyoruz. Cihaz envanteri, işletim sistemi, kullanıcı yetkileri ve çalışma biçimine göre antivirüs veya EDR çözümünü değerlendiriyoruz. Koruma politikaları, disk şifreleme, güncelleme ve uyarı akışını birlikte düzenliyoruz. Şüpheli bir durumda hangi cihazın nasıl izole edileceğini ve kimin bilgilendirileceğini önceden netleştiriyoruz. Kurulumu pilot cihazlarla doğruluyor, istisnaları kaydediyor ve yönetim sorumluluklarını belgeliyoruz. Lisans, izleme dönemi, destek saatleri ve olay müdahale kapsamı teklif aşamasında ayrıca belirlenir; yalnızca ürün kurmakla sınırlı kalmayız.
Kapsamdan öne çıkanlar
Cihaz envanteri ve işletim sistemi uyumluluğuna göre antivirüs veya EDR kurulumu
Güvenlik politikaları, disk şifreleme, güncelleme ve uygulama istisnalarının düzenlenmesi
Karantina ve cihaz izolasyonu akışı, uyarı alıcıları ve olay kayıtlarının tanımlanması
İnternet servisleri, ağlar ve uygulamalarınızın güvenlik durumunu yalnızca yazılı olarak yetkilendirdiğiniz varlıklar üzerinde değerlendiriyoruz. Test kapsamını, yöntemleri, zaman aralığını ve durdurma koşullarını çalışmadan önce birlikte belirliyoruz. Otomatik tarama sonuçlarını kontrollü doğrulamalarla ele alıyor, bulguları etki ve önceliğe göre sınıflandırıyoruz. Yönetim için anlaşılır bir özet, teknik ekip için kanıt ve uygulanabilir giderim önerileri hazırlıyoruz. Kararlaştırılan düzeltmelerin ardından aynı bulgular üzerinde tekrar kontrol yapabiliyoruz. Değerlendirme belirli kapsam ve zamana aittir; tüm açıkların bulunacağı veya sistemlerin sonrasında bütünüyle güvenli olacağı taahhüt edilmez.
Kapsamdan öne çıkanlar
Yazılı yetkilendirme, varlık ve yöntem sınırları, test zamanı ve durdurma koşulları
Kapsama uygun tarama, kontrollü bulgu doğrulaması ve etki temelli önceliklendirme
Yönetici özeti, teknik bulgu ve giderim raporu; anlaşmaya göre düzeltme sonrası tekrar kontrol
İnternete açık hizmetlerinizin yoğun ve olağan dışı trafik koşullarına hazırlığını, uygulama ile bağlantı altyapısını birlikte ele alarak değerlendiriyoruz. Önce kritik servisleri, mevcut korumayı ve hizmet sağlayıcı bağımlılıklarını belirliyoruz. Yazılı olarak kararlaştırılmış sınırlar içinde, taşıyıcı ve koruma sağlayıcısıyla onaylanan kontrolleri planlıyoruz. Test yapılacaksa zaman, yük sınırı, izleme ve durdurma koşulları önceden netleştiriliyor. Kaynak kullanımı, erişilebilirlik, uyarılar ve koruma eşikleri gözlemlenerek iyileştirme raporu hazırlanıyor. Çalışma belirlenen senaryolara aittir; her trafik türüne karşı kesintisiz hizmet veya tam koruma garantisi verilmez.
Kapsamdan öne çıkanlar
Kritik servisler, bağlantı kapasitesi, koruma katmanları ve sağlayıcı bağımlılıklarının incelenmesi
Yazılı kapsam ve yük limitleri; taşıyıcı ve koruma sağlayıcısıyla onaylı test ve durdurma planı
Kaynak ve erişilebilirlik izlemesi, uyarı ve koruma eşiklerinin değerlendirilmesi, iyileştirme önerileri
Kurumsal e-posta ve çalışma araçları için kullanıcıları, mevcut verileri ve cihazları birlikte değerlendiririz. Lisans seçimi, hesap geçişi ve yenileme takibini kurulumun parçası olarak planlarız.
Kurumsal E-posta Sunucusu Yönetimi
04.01↗
Kurumsal E-posta Sunucusu Yönetimi
Kurumsal e-posta sunucunuzu veya yönetilen posta hizmetinizi hesap, gönderim güvenliği ve kullanıcı ihtiyaçlarıyla birlikte yönetiriz. Posta kutularını, yönlendirmeleri, SPF, DKIM ve DMARC kayıtlarını düzenler; spam, zararlı ek ve kimlik avı filtrelerini kullanılan platformun yeteneklerine göre yapılandırırız. Sağlayıcı değişiminde eski posta verisinin taşınmasını ve DNS geçişini planlar; gönderim, alım, istemci bağlantısı ve hata kayıtlarını kontrol ederiz. Bakım ve arıza takibini belgelenmiş sorumluluklarla yürütürüz.
Kapsamdan öne çıkanlar
Posta hesabı, kota, yönlendirme ve istemci düzeni
SPF, DKIM, DMARC ile spam, zararlı içerik ve kimlik avı filtreleri
Microsoft 365 veya Google Workspace ortamınızı ekibinizin posta, dosya ve ortak çalışma ihtiyaçlarına göre kurarız. Alan adı doğrulamasını, hesapları, grupları, paylaşılan alanları ve güvenlik ayarlarını birlikte düzenleriz. Mevcut e-posta ve dosyaların taşınmasını deneme aktarımıyla planlar; paylaşım izinlerini, desteklenen çok faktörlü doğrulamayı, cihaz bağlantılarını ve ayrılan kullanıcı işlemlerini kontrol ederiz. Geçişi yöneticiye erişim devri ve çalışanların günlük kullanımına yönelik eğitimle tamamlarız.
Kapsamdan öne çıkanlar
Alan adı doğrulama, kullanıcı, grup ve ortak çalışma alanları
Posta ve dosya geçişi ile veri ve paylaşım kontrolleri
Güvenlik, cihaz kullanımı, yönetici devri ve ekip eğitimi
İşletim sistemi, ofis, güvenlik ve yedekleme yazılımlarınızın lisans ve aboneliklerini kullanıcı, cihaz ve gerçek kullanım bilgileriyle birlikte düzenleriz. Yazılım varlık yönetimi yaklaşımıyla satın alınan, atanan ve kullanılan lisansları karşılaştırır; ihtiyaç fazlasını ve eksik atamaları görünür kılarız. Microsoft 365, Google Workspace ve kapsamdaki diğer ürünlerde temin, aktivasyon ve hesap işlemlerini planlar; yenileme tarihlerini, sözleşme koşullarını ve sorumluları ortak envanterde takip ederiz.
Kapsamdan öne çıkanlar
Yazılım varlık envanteri ve satın alınan, atanan, kullanılan lisans eşleştirmesi
İşletim sistemi, ofis, güvenlik ve yedek aboneliklerinin temin planı
Aktivasyon, kullanıcı devri, yenileme ve sözleşme takvimi
Dosyaların nerede tutulacağını, kimlerin erişeceğini ve ne sıklıkta yedekleneceğini belirleriz. Paylaşım düzenini, saklama sürelerini ve örnek geri dönüş kontrollerini birlikte kurarız.
Bulut Depolama, Dosya Sunucusu ve NAS
05.01↗
Bulut Depolama, Dosya Sunucusu ve NAS
Şirket dosyalarınız için bulut depolama, dosya sunucusu veya NAS yapısını erişim, kapasite ve uygulama ihtiyacınıza göre planlarız. Doğrudan bağlı DAS ile blok depolama sunan SAN seçeneklerinin nerede anlamlı olduğunu değerlendirir; ekiplerin ortak dosya erişimiyle uygulama depolamasını ayırırız. Klasörleri, kullanıcı gruplarını, paylaşım izinlerini ve kapasite takibini düzenler; veri aktarımını erişim testleriyle tamamlarız. Depolama kullanılabilirliği ile ayrı bir yedek kopya düzeninin sorumluluklarını netleştiririz.
Kapsamdan öne çıkanlar
Bulut, dosya sunucusu ve NAS seçimi; gerektiğinde DAS/SAN değerlendirmesi
Klasör, grup, sahiplik ve paylaşım izinleri
Veri geçişi, kapasite takibi, erişim testleri ve yedek bağlantısı
Kritik dosya, sunucu ve uygulama verileriniz için yerel, bulut veya hibrit yedekleme yapısını merkezi bir planla kurarız. Hangi verinin ne sıklıkla kopyalanacağını, ne kadar saklanacağını ve geri dönüş beklentisini iş önceliklerinize göre belirleriz. Ayrı konumdaki kopyaları, erişim yetkilerini, başarısız işlem bildirimlerini ve örnek geri yükleme testlerini birlikte düzenleriz. RAID veya disk yedekliliğini yedekleme yerine koymadan, geri yüklenebilir verinin kontrolünü ve sorumlularını belgelendiririz.
Kapsamdan öne çıkanlar
Kritik veri, saklama süresi ve geri dönüş önceliklerinin belirlenmesi
Merkezi yerel, bulut veya hibrit yedekleme ve ayrı kopya düzeni
Başarısız işlem bildirimi, erişim kontrolü ve örnek geri yükleme testi
Bir sunucu arızası, veri kaybı veya ofise erişim sorunu yaşandığında kritik işlerin hangi sırayla yeniden çalışacağını planlıyoruz. İş etki analiziyle kabul edilebilir veri kaybı ve geri dönüş süresi hedeflerini, yani RPO ve RTO'yu birlikte belirliyoruz. Sistem bağımlılıklarını, ayrı konumda veya erişim açısından ayrıştırılmış kopyaları ve alternatif çalışma seçeneklerini değerlendiriyoruz. Kurtarma adımlarını sorumlu kişiler ve iletişim zinciriyle birlikte yazılı hale getiriyoruz. Kararlaştırılan kapsamda tatbikat yaparak hedeflerle gözlenen sonuçları karşılaştırıyor, eksikleri raporluyoruz. Gerçekleşebilecek dönüş süreleri altyapıya, olayın kapsamına ve test sonuçlarına bağlıdır.
Kapsamdan öne çıkanlar
İş etki analizi, uygulama bağımlılıkları ve RPO ile RTO hedeflerinin belirlenmesi
Ayrı veya erişimi ayrıştırılmış kopyalar, kurtarma sırası ve alternatif çalışma planı
Sorumluluk ve iletişim zinciri, kurtarma dokümanı ve kapsamı belirlenmiş tatbikat
Kullanıcıları, cihazları ve kritik sistemleri keşif çalışmasıyla belirleriz.
02
Kurup geçişi kontrol edelim
Kurulum ve geçiş planını uygular; bağlantı, erişim ve geri dönüş kontrollerini yaparız.
03
Kayıtları ve bakım planını devredelim
Sistem kayıtlarını teslim eder, bakım ve destek sürecini başlatırız.
Teslimde neler var?
Devreye alınmış ve kontrol edilmiş altyapı
Cihaz, hesap ve erişim envanteri
Ağ şeması ve yapılandırma kayıtları
Bakım, yedekleme ve kullanıcı yönergeleri
MERAK EDİLENLER
Başlamadan önce.
IT hizmetlerini tek tek alabilir miyiz?+
Evet. Sunucu, ağ, kurumsal e-posta, yedekleme veya bakım gibi belirli bir ihtiyaçla başlayabiliriz. Diğer sistemlerle olan bağlantıları inceleyerek seçilen hizmetin kapsamını belirleriz.
Mevcut altyapımızı taşımanız mümkün mü?+
Önce cihazları, hesapları, verileri ve bağımlı uygulamaları inceleriz. Geçiş sırasını, kullanıcı bilgilendirmesini, yedekleri ve geri dönüş adımlarını uygun bir uygulama planında netleştiririz.
Bakım ve destek hizmeti neleri kapsıyor?+
Kapsam; kullanıcı sayısı, cihazlar, kritik uygulamalar ve ihtiyaç duyulan destek biçimine göre belirlenir. Kontrol sıklığı, çalışma saatleri ve dahil olan müdahaleler hizmet planında yazılı hale gelir.
Kurulum sonunda hangi bilgileri teslim ediyorsunuz?+
Seçilen hizmete göre cihaz ve hesap envanteri, erişim bilgileri, ağ şeması, yapılandırma kayıtları ve kullanım yönergelerini teslim ederiz. Yedekleme ve bakım sorumluluklarını da birlikte netleştiririz.